01 / ERKENNEN
Phishing erkennen
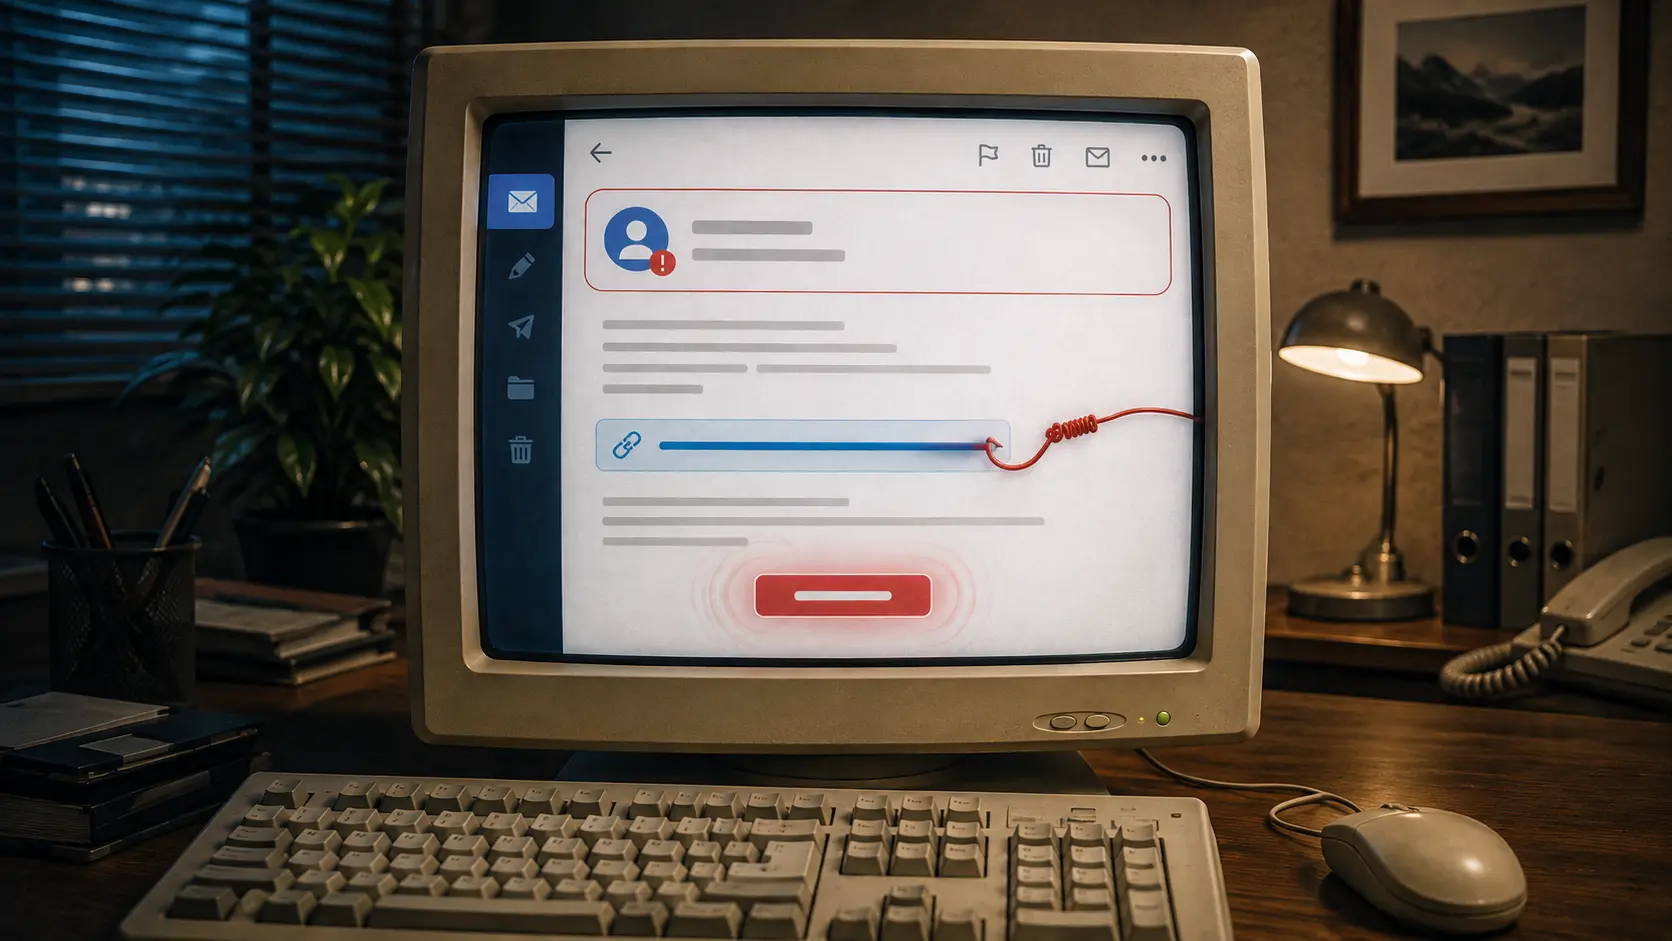
Phishing kann heute täuschend echt aussehen. Lerne, welche Warnsignale wirklich wichtig sind und wie du verdächtige Nachrichten richtig prüfst.
KONTROLLIERTE PHISHING-SIMULATION
Keine Sorge – das war kein echter Angriff.
Bei einem echten Phishing-Angriff könnte ein solcher Klick jedoch ein Risiko darstellen. Genau dafür gibt es diese Simulation.
Fragen zur konkreten Nachricht? Wende dich an deine interne IT oder die für Security/Informatik verantwortliche Person.
Teste dich in 30 Sekunden mit einer kleinen Phishing-Übung.
STOP · CHECK · REPORT
Nicht reflexartig reagieren.
Kontext, Absender und tatsächliches Linkziel prüfen.
Im Zweifel die Nachricht deiner IT melden.
Manchmal reichen fünf Sekunden mehr, um nicht anzubeissen.
Bei login.microsoftonline.security-check.example.com ist example.com die entscheidende Domain. Der Name «Microsoft» irgendwo in einem Link macht ihn nicht vertrauenswürdig. Alles vor der registrierten Domain kann deren Betreiber als Subdomain frei wählen.
In dieser Challenge ist login.microsoftonline.com die Microsoft-Anmeldeadresse. Prüfe trotzdem Kontext und verlangte Handlung. Öffne bekannte Dienste bei Unsicherheit über dein Lesezeichen.
Tipp: Lies den Hostnamen von rechts nach links. Die registrierte Domain besteht nicht immer nur aus zwei Teilen – etwa bei firma.co.uk. Prüfe das tatsächliche Linkziel, nicht nur den sichtbaren Linktext.
Swissploit Learn
Ein verdächtiger Link ist nur eines der Warnsignale. Absender, Kontext, Zeitdruck und die verlangte Handlung sind mindestens genauso wichtig.
Wissen, das im Alltag hilft
Phishing kann heute täuschend echt aussehen. Lerne, welche Warnsignale wirklich wichtig sind und wie du verdächtige Nachrichten richtig prüfst.
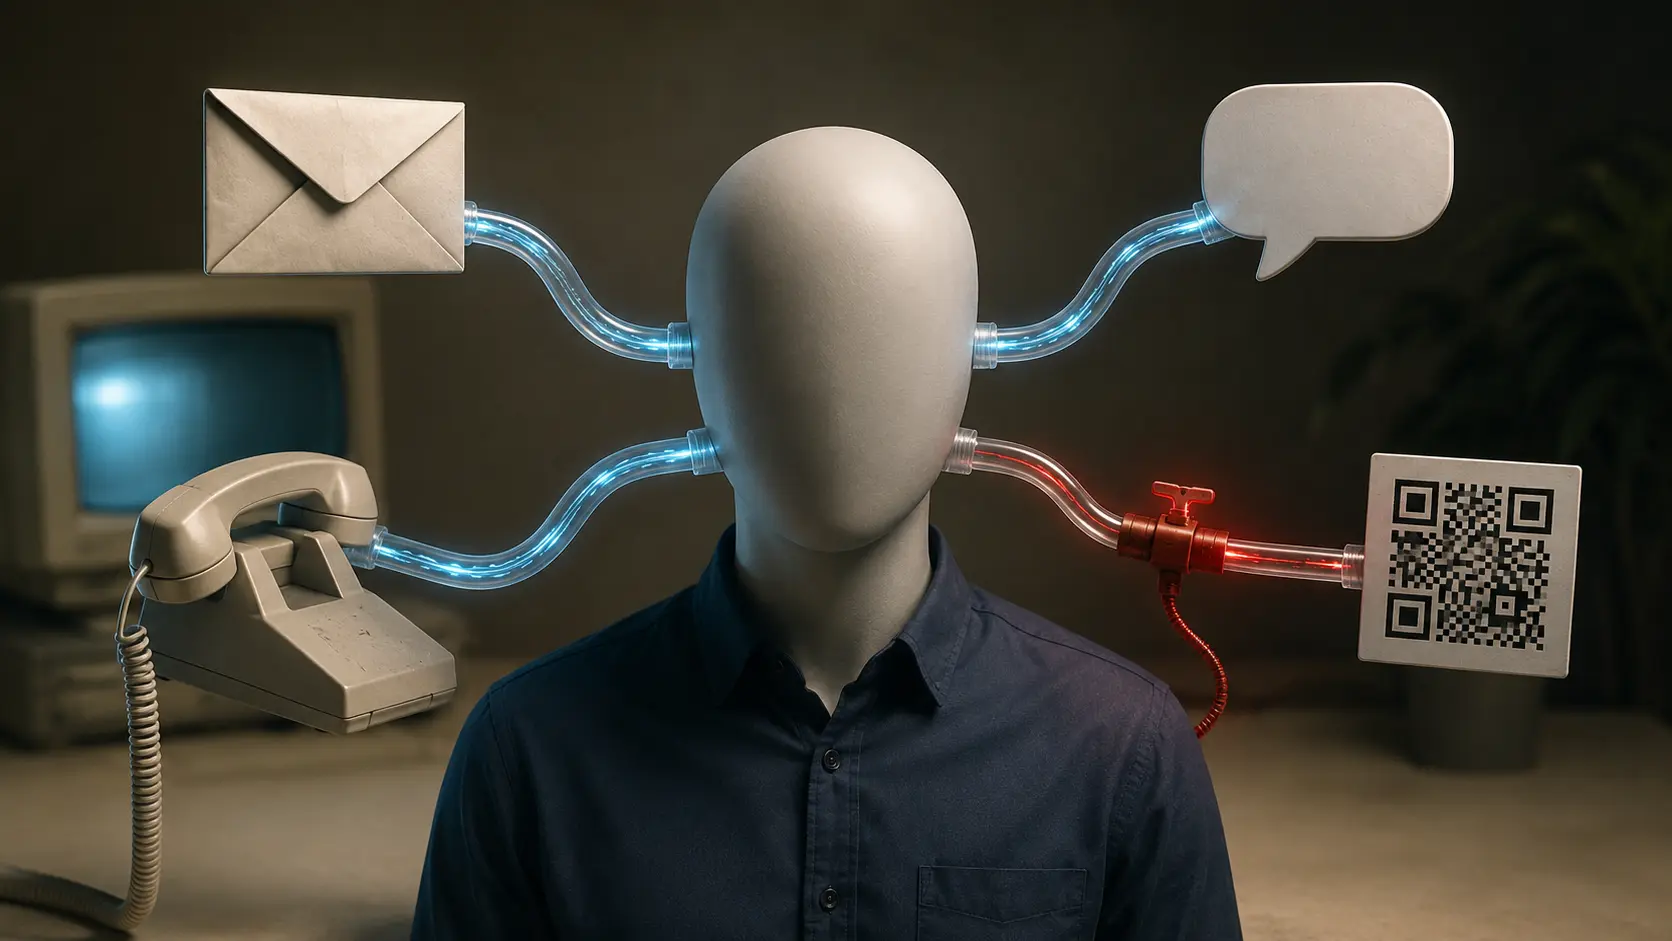
Social Engineering nutzt Vertrauen, Zeitdruck und menschliches Verhalten statt technischer Sicherheitslücken. Erfahre, wie solche Angriffe funktionieren und wie du sie erkennst.
Auf einen verdächtigen Link geklickt oder Daten eingegeben? Diese Schritte helfen dir, den möglichen Schaden schnell zu begrenzen.
Neugierig bleiben
Swissploit erklärt Cyber Security verständlich, praxisnah und ohne unnötiges Fachchinesisch.