In diesem Artikel
Eine E-Mail sieht aus wie von Microsoft. Der Button sagt „Konto bestätigen“ und im Link steht „microsoft“. Das macht ihn noch nicht echt: Betrüger gestalten Adressen so, dass sie auf den ersten Blick vertraut wirken.
Was ist eine Domain?
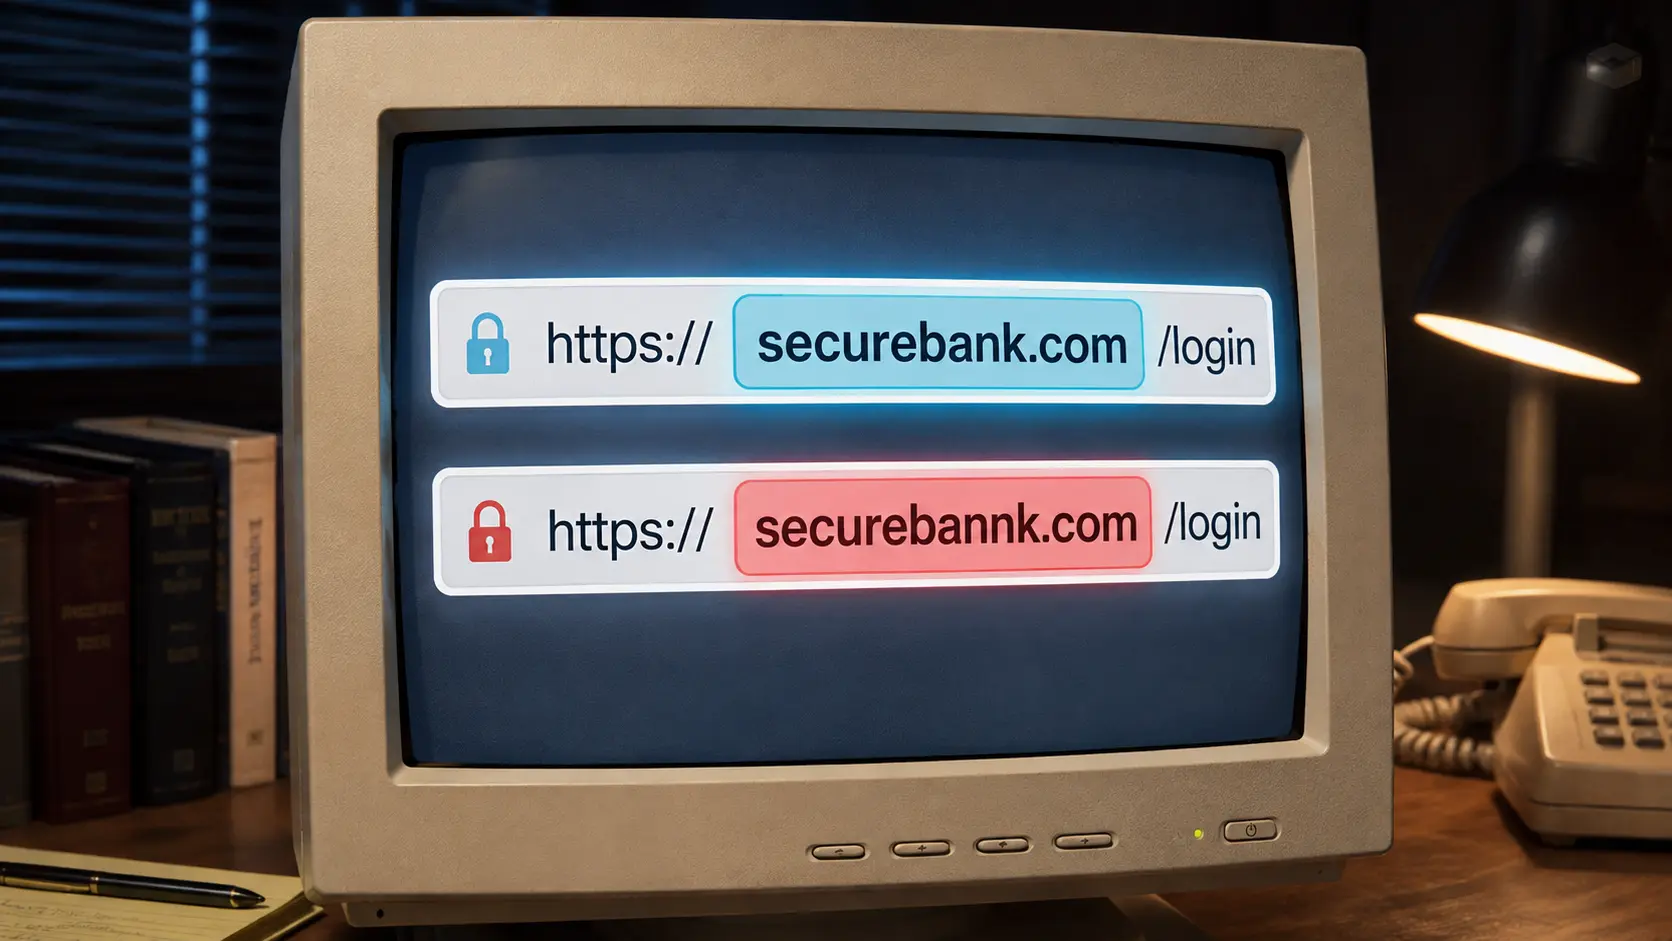
Bei https://login.microsoft.com ist microsoft.com die entscheidende Domain; login ist eine Unterdomain. Vergleiche das mit dieser Adresse:
Bei einfachen .ch- oder .com-Adressen hilft es, den Domainteil auch von rechts zu lesen. Bekannte Begriffe weit vorne können täuschen. Entscheidend bleibt der Vergleich mit der erwarteten offiziellen Domain.
Ein bekanntes Wort im Link reicht nicht
Namen wie microsoft-konto-sicherheit.example, post-paket-zustellung.example oder meinebank-login.example wirken vertraut. Trotzdem gehört eine Domain nicht automatisch zur genannten Firma. Die Adressen hier sind Beispiele, keine Links zum Öffnen.
Prüfe deshalb, ob du die erwartete offizielle Domain vor dir hast. Auch eine lange URL mit vielen vertrauten Wörtern ändert nichts daran, welcher Domain sie tatsächlich zugeordnet ist.
Vorsicht bei kleinen Schreibänderungen
Vertauschte Buchstaben, zusätzliche Bindestriche, ähnliche Zeichen und Wörter wie login, secure oder verify können vom Unterschied zum Original ablenken. Auch ungewohnte Domain-Endungen verdienen einen zweiten Blick. Auf dem Smartphone sind solche Details besonders leicht zu übersehen.
HTTPS bedeutet nicht automatisch seriös
https:// beziehungsweise ein Schloss-Symbol bedeutet vereinfacht, dass die Verbindung zwischen Browser und Webseite verschlüsselt ist. Es bestätigt nicht die Seriosität der Webseite. Auch Phishing-Seiten können HTTPS verwenden.
Prüfe den Link vor dem Klick
Am Computer zeigen viele Programme das Linkziel an, wenn du mit der Maus darüberfährst, ohne zu klicken. Auf Smartphones lässt sich je nach App durch längeres Drücken eine Zieladresse oder Vorschau anzeigen. Prüfe die Adresse, bevor du fortfährst.
- Welche Domain würde geöffnet?
- Passt sie zur angeblichen Organisation?
- Fallen ungewöhnliche Schreibweisen oder zusätzliche Wörter auf?
- Habe ich Nachricht und Link erwartet?
- Soll ich Passwörter, Zahlungsdaten oder andere sensible Informationen eingeben?
Wenn etwas merkwürdig wirkt, musst du den Link nicht weiter untersuchen. Nutze einen bekannten anderen Weg.
Der sicherste Weg ist oft der einfachste
Eine angebliche Banknachricht verlangt eine Anmeldung? Öffne deine Banking-App selbst. Bei einer Microsoft-Nachricht verwendest du deine gespeicherte Adresse oder App. Bei einer Paket-SMS gehst du direkt zur offiziellen Webseite oder App des Paketdienstes.
Damit umgehst du den erhaltenen Link. Du musst nicht jede Adresse technisch analysieren können, um eine unerwartete Anmeldung zu vermeiden.
Vorsicht bei verkürzten Links
Verkürzte Links sparen Platz, verbergen aber zunächst das eigentliche Ziel. Erhältst du so einen Link unerwartet per E-Mail, SMS oder Messenger und sollst etwas Sensibles erledigen, öffne die bekannte Webseite oder App direkt.
QR-Codes sind ebenfalls Links
Bei QR-Codes ist das Ziel ebenfalls nicht sofort lesbar. Zeigt dein Smartphone nach dem Scannen eine URL, prüfe sie vor dem Öffnen. Sei besonders vorsichtig, wenn du anschliessend Kreditkartendaten, Passwörter, persönliche Informationen oder andere Login-Daten eingeben sollst.
Was, wenn du bereits geklickt hast?
Ein Klick bedeutet nicht automatisch, dass dein Konto oder Smartphone kompromittiert wurde. Entscheidend ist die anschliessende Handlung:
- Nur geöffnet: Schliesse die Seite und führe keine weiteren Aktionen aus.
- Passwort eingegeben: Ändere es über die offizielle Webseite oder App.
- Kartendaten eingegeben: Kontaktiere Bank oder Kartenanbieter über einen offiziellen Kontaktweg.
- Datei heruntergeladen oder geöffnet: Informiere bei einem Geschäftsgerät die interne IT oder Security.
Die situationsabhängigen Schritte stehen unter Auf Phishing geklickt – was jetzt?.
Die einfache Link-Regel
Ein bekannter Name und HTTPS sind kein Echtheitsbeweis. Bei sensiblen Aktionen öffnest du die bekannte App oder Webseite selbst.