In diesem Artikel
Ein Passwort für E-Mail, Onlineshopping, Streaming und Social Media?
Praktisch – aber riskant.
Denn sobald dieses eine Passwort bei einem Datenleck oder durch Phishing gestohlen wird, können Angreifer versuchen, sich damit auch bei deinen anderen Konten anzumelden.
Warum dasselbe Passwort gefährlich ist
Stell dir vor, du verwendest dasselbe Passwort bei einem Onlineshop und für dein E-Mail-Konto.
Der Onlineshop wird gehackt und dein Passwort gelangt in falsche Hände.
Angreifer können nun automatisiert ausprobieren, ob dieselben Zugangsdaten auch bei Microsoft, Google, Instagram oder anderen Diensten funktionieren.
Diese Methode nennt man Credential Stuffing.
Das Problem ist also nicht nur das gehackte Konto.
Das Problem entsteht vor allem dann, wenn ein einziges gestohlenes Passwort mehrere deiner Konten öffnet.
Wie sieht ein gutes Passwort aus?
Wenn du ein Passwort selbst erstellen und merken musst, gilt:
Lieber lang als unnötig kompliziert
Eine gute Orientierung sind mindestens 15 Zeichen.
Eine längere Passphrase kann beispielsweise leichter zu merken sein als eine kurze Kombination aus zufälligen Sonderzeichen.
Wichtig ist aber:
Verwende keine bekannten Sprüche, persönlichen Informationen oder leicht vorhersehbare Muster.
Schlecht wäre beispielsweise:
Sommer2026!
Denn solche typischen Kombinationen können automatisiert ausprobiert werden.
Für jedes Konto ein eigenes Passwort
Das ist wichtiger als regelmäßig kleine Änderungen am selben Passwort vorzunehmen.
Aus:
MeinPasswort2025!
ein Jahr später:
MeinPasswort2026!
zu machen, bringt deutlich weniger als ein komplett unabhängiges Passwort für jeden Dienst.
Wie soll ich mir so viele Passwörter merken?
Am besten gar nicht.
Genau dafür gibt es Passwortmanager.
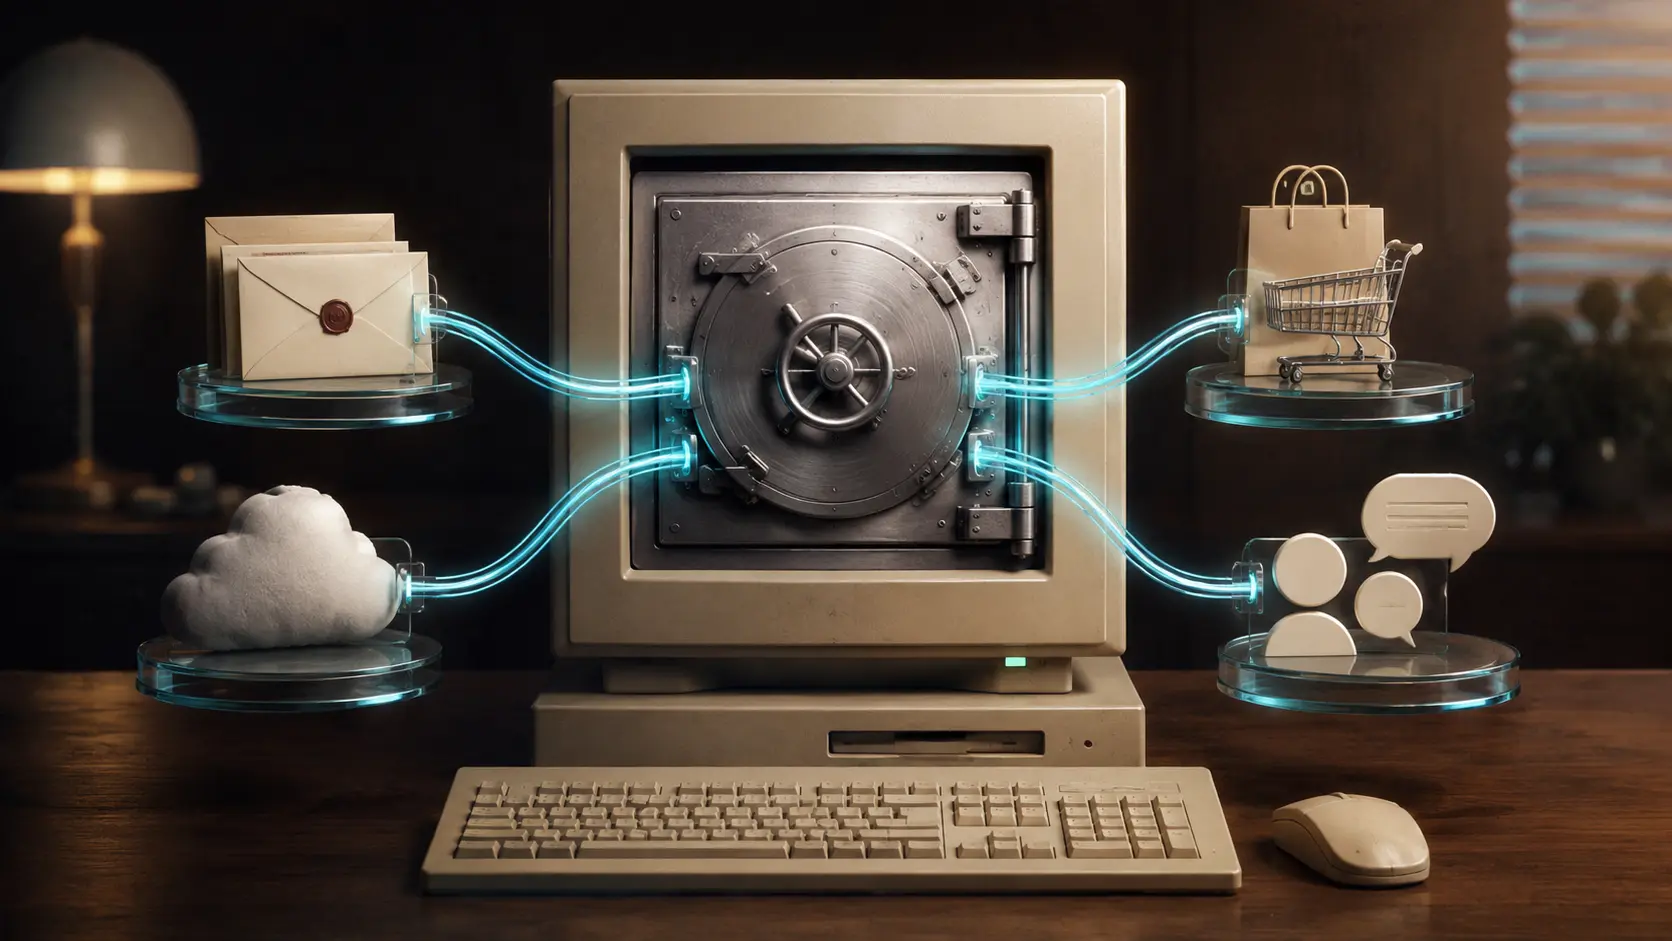
Ein Passwortmanager speichert deine Zugangsdaten in einem verschlüsselten Tresor und kann für jedes Konto ein eigenes zufälliges Passwort erzeugen.
Du musst dir dadurch nicht mehr 50 verschiedene Passwörter merken.
Im Idealfall merkst du dir nur noch das starke Hauptpasswort für deinen Passwortmanager.
Ist es sicher, alle Passwörter an einem Ort zu speichern?
Diese Frage ist berechtigt.
Ein Passwortmanager enthält sehr wertvolle Informationen und muss deshalb gut geschützt werden.
Trotzdem ist ein seriöser Passwortmanager für die meisten Menschen deutlich praktikabler als der Versuch, für jedes Konto ein eigenes starkes Passwort auswendig zu lernen. Passwortmanager erleichtern gerade die Verwendung langer und einzigartiger Passwörter.
Wichtig ist, den Passwortmanager selbst richtig abzusichern.
- Verwende ein langes und einzigartiges Hauptpasswort
- Aktiviere MFA für deinen Passwortmanager, wenn verfügbar
- Verwende eine vertrauenswürdige und aktuelle Anwendung
- Schütze dein Gerät mit PIN, Passwort oder Biometrie
- Gib dein Hauptpasswort niemals weiter
Lass den Passwortmanager Passwörter erzeugen
Du musst gute Passwörter nicht selbst erfinden.
Die meisten Passwortmanager können lange, zufällige Passwörter automatisch generieren.
Zum Beispiel:
vG7#qL2!xR9@pW4$mN
So ein Passwort musst du nicht auswendig lernen.
Der Passwortmanager übernimmt das Speichern und Einfügen.
Das macht es deutlich einfacher, wirklich für jeden Dienst ein anderes Passwort zu verwenden.
Autofill kann zusätzlich helfen
Ein weiterer Vorteil eines Passwortmanagers ist das automatische Ausfüllen von Zugangsdaten.
Passwortmanager orientieren sich dabei normalerweise an der Webseite beziehungsweise Domain, für die ein Login gespeichert wurde.
Wenn dein Passwortmanager auf einer vermeintlichen Microsoft-Login-Seite plötzlich keine gespeicherten Microsoft-Zugangsdaten anbietet, kann das deshalb ein zusätzliches Warnsignal sein.
Es ersetzt aber nicht die Kontrolle der Webseite.
Welche Konten sind besonders wichtig?
Nicht alle Konten haben dieselbe Bedeutung.
Besonders gut solltest du Konten schützen, über die weitere Konten zurückgesetzt oder persönliche Daten erreicht werden können.
Dazu gehören vor allem:
- dein E-Mail-Konto
- Microsoft-, Google- oder Apple-Konto
- Passwortmanager
- Onlinebanking
- wichtige geschäftliche Konten
- Cloud-Speicher
Gerade dein E-Mail-Konto ist zentral.
Wer Zugriff darauf bekommt, kann häufig Passwort-Zurücksetzungen für weitere Dienste anfordern.
Zusätzlich MFA aktivieren
Auch ein gutes Passwort kann gestohlen werden.
Zum Beispiel durch:
- Phishing
- Datenlecks
- Schadsoftware
- kompromittierte Geräte
Deshalb solltest du besonders wichtige Konten zusätzlich mit Mehrfaktor-Authentifizierung (MFA) schützen.
Dann reicht ein gestohlenes Passwort allein normalerweise nicht mehr für eine Anmeldung.
Was tun, wenn ein Passwort geleakt wurde?
Wenn du erfährst, dass ein Passwort möglicherweise kompromittiert wurde:
- Passwort beim betroffenen Dienst ändern
- dasselbe Passwort auch bei anderen Diensten ersetzen
- verdächtige Anmeldungen und Geräte prüfen
- MFA aktivieren oder kontrollieren
- bei geschäftlichen Konten die IT oder Security informieren
Besonders wichtig ist der zweite Punkt.
Ein neues Passwort beim betroffenen Dienst hilft wenig, wenn das gestohlene Passwort weiterhin fünf andere Konten schützt.
Die einfache Passwort-Regel
Du musst dir keine komplizierten Passwortregeln merken.
Für den Alltag reichen drei Grundsätze:
1. Jedes Konto bekommt ein eigenes Passwort.
2. Passwörter sollen lang sein – ein Passwortmanager darf sie für dich erzeugen.
3. Besonders wichtige Konten bekommen zusätzlich MFA.
Damit reduzierst du eines der häufigsten Probleme bei gestohlenen Zugangsdaten erheblich.